iLogo Indonesia menyadari bahwa ancaman siber saat ini semakin berbahaya bagi kelangsungan bisnis di tanah air. Setiap perusahaan kini harus menghadapi risiko serangan hacker yang dapat merusak reputasi dan finansial. Oleh karena itu, memilih sistem pertahanan yang tepat menjadi sebuah kewajiban yang tidak bisa ditunda. Dalam dunia keamanan informasi, Anda mungkin sering mendengar istilah SIEM vs SOC sebagai solusi perlindungan utama. Namun, banyak pemilik bisnis masih merasa bingung mengenai perbedaan nyata di antara keduanya. Apakah perusahaan Anda hanya membutuhkan perangkat lunak atau justru tim ahli yang bekerja sepanjang waktu? Mari kita bedah lebih dalam mengenai kebutuhan teknologi ini bersama para ahli dari ilogo Indonesia.
Mengenal Konsep Dasar SIEM dalam Keamanan Data
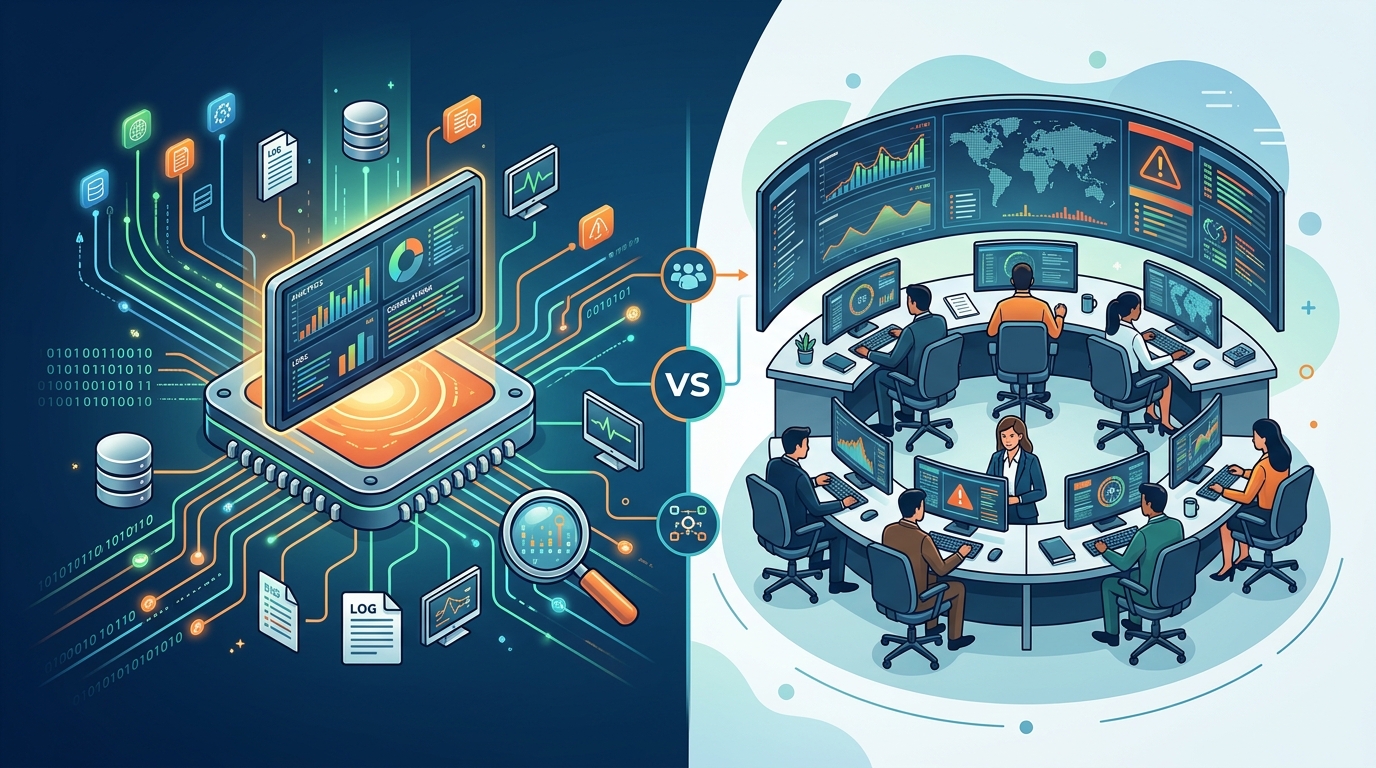
SIEM merupakan singkatan dari Security Information and Event Management yang berperan sebagai sistem manajemen keamanan digital. Teknologi ini bekerja dengan cara mengumpulkan data log dari berbagai sumber di seluruh infrastruktur IT Anda. Sebagai contoh, SIEM menarik data dari firewall, server, aplikasi, hingga perangkat endpoint milik karyawan. Selanjutnya, sistem ini akan menganalisis data tersebut secara otomatis untuk menemukan pola-pola yang mencurigakan. Oleh karena itu, SIEM bertindak sebagai mata elektronik yang memantau setiap aktivitas di dalam jaringan perusahaan Anda. Anda dapat membayangkan SIEM sebagai sebuah perpustakaan raksasa yang menyimpan semua catatan aktivitas digital secara rapi. Namun, keunggulan utama SIEM terletak pada kemampuannya melakukan korelasi data secara real-time.
Bagaimana SIEM Membantu Mendeteksi Ancaman?
Sistem SIEM menggunakan aturan tertentu atau algoritma khusus untuk mendeteksi anomali yang terjadi di sistem. Jika terjadi upaya login yang gagal berkali-kali dari lokasi yang tidak dikenal, SIEM akan segera memberikan peringatan. Selain itu, SIEM membantu tim IT Anda untuk memenuhi standar kepatuhan regulasi data yang berlaku di Indonesia. Akibatnya, perusahaan Anda bisa lebih mudah melewati proses audit keamanan karena semua data tercatat dengan sangat detail. Namun, Anda harus ingat bahwa SIEM hanyalah sebuah alat atau perangkat lunak. Tanpa konfigurasi yang tepat, sistem ini mungkin akan menghasilkan banyak notifikasi palsu yang membingungkan. Di sinilah letak perbedaan penting saat kita membahas SIEM vs SOC untuk kebutuhan operasional harian.
Apa Itu SOC (Security Operations Center)?
Berbeda dengan SIEM yang berupa perangkat lunak, SOC atau Security Operations Center adalah sebuah entitas operasional. SOC terdiri dari tim ahli keamanan siber, proses kerja yang terstruktur, dan tentu saja teknologi pendukung lainnya. iLogo Indonesia memandang SOC sebagai benteng pertahanan terakhir yang dikelola langsung oleh manusia-manusia profesional. Tim SOC bertanggung jawab untuk memantau, mendeteksi, merespons, dan memitigasi ancaman siber selama 24 jam sehari. Oleh karena itu, SOC bukan hanya tentang memiliki alat, melainkan tentang bagaimana merespons sebuah serangan dengan cepat. Menurut definisi resmi di Wikipedia, SOC merupakan fasilitas terpusat untuk menangani masalah keamanan secara organisasi dan teknis.
Peran Manusia dalam Menghadapi Serangan Siber
Tim SOC biasanya terdiri dari beberapa tingkatan analis dengan keahlian yang berbeda-beda. Analis tingkat pertama akan memantau peringatan yang muncul dari sistem seperti SIEM untuk menyaring ancaman nyata. Selanjutnya, analis tingkat yang lebih tinggi akan melakukan investigasi mendalam terhadap serangan yang lebih kompleks. Mereka menggunakan pengalaman dan logika manusia untuk mengalahkan taktik hacker yang terus berubah setiap saat. Dengan demikian, SOC memberikan perlindungan yang jauh lebih proaktif dibandingkan hanya mengandalkan sistem otomatis saja. Sebagai contoh, jika terjadi serangan ransomware, tim SOC akan segera mengisolasi jaringan untuk mencegah penyebaran data yang lebih luas. Hal ini menunjukkan bahwa intervensi manusia tetap menjadi faktor penentu dalam keberhasilan mitigasi bencana siber.
Perbandingan Utama SIEM vs SOC untuk Perusahaan
Saat membandingkan SIEM vs SOC, Anda harus memahami bahwa keduanya sebenarnya saling melengkapi dalam ekosistem keamanan. SIEM adalah mesin pencari ancaman, sedangkan SOC adalah otak yang menggerakkan mesin tersebut. Perusahaan yang hanya memiliki SIEM tanpa SOC mungkin akan kewalahan dengan ribuan notifikasi yang muncul setiap hari. Sebaliknya, tim SOC akan bekerja sangat lambat jika tidak dibantu oleh teknologi SIEM yang canggih. Oleh karena itu, kombinasi keduanya akan menciptakan postur keamanan yang sangat tangguh dan sulit ditembus. Selain itu, investasi pada SOC seringkali dianggap lebih besar karena melibatkan biaya sumber daya manusia yang ahli. Namun, nilai yang diberikan dalam menjaga aset digital perusahaan tentu jauh lebih besar daripada potensi kerugian akibat serangan.
Memahami Perbedaan Kapabilitas Operasional
Secara teknis, SIEM fokus pada pengumpulan data, penyimpanan log, dan pelaporan otomatis untuk kebutuhan kepatuhan. Di sisi lain, SOC fokus pada strategi pertahanan, analisis ancaman, dan pemulihan sistem setelah terjadi insiden keamanan. Jika perusahaan Anda memiliki regulasi yang ketat mengenai penyimpanan data, maka SIEM adalah alat yang wajib Anda miliki. Namun, jika perusahaan Anda menangani transaksi finansial atau data sensitif yang menjadi target utama peretas, SOC adalah kebutuhan mendesak. iLogo Indonesia menyarankan perusahaan untuk mengevaluasi profil risiko mereka sebelum menentukan pilihan investasi. Selanjutnya, pastikan Anda memiliki tim yang mampu mengoperasikan teknologi tersebut agar investasi tidak menjadi sia-sia. Keamanan siber bukan hanya tentang membeli produk, melainkan tentang membangun kapabilitas yang berkelanjutan.
Mana yang Lebih Dibutuhkan Perusahaan Anda?
Keputusan untuk memilih antara SIEM atau SOC sangat bergantung pada skala bisnis dan anggaran yang tersedia. Perusahaan rintisan atau UKM mungkin cukup memulai dengan implementasi SIEM dasar untuk memantau akses jaringan mereka. Namun, bagi perusahaan besar atau sektor pemerintahan, memiliki SOC adalah sebuah standar industri yang mutlak. Akibatnya, banyak perusahaan kini beralih menggunakan layanan SOC terkelola (Managed SOC) untuk menekan biaya operasional. Dengan layanan ini, Anda tidak perlu membangun pusat komando sendiri yang memakan biaya sangat mahal. Selanjutnya, Anda bisa fokus pada pengembangan bisnis inti tanpa perlu khawatir dengan serangan siber yang mengintai setiap detik. iLogo Indonesia hadir untuk memberikan konsultasi mendalam mengenai strategi mana yang paling efisien bagi model bisnis Anda.
Solusi Terpadu Bersama iLogo Indonesia
Sebagai penyedia solusi teknologi terkemuka, iLogo Indonesia menawarkan pendekatan yang komprehensif bagi setiap klien. Kami memahami bahwa setiap perusahaan memiliki infrastruktur unik dengan tingkat kerentanan yang berbeda-beda. Oleh karena itu, kami tidak hanya memberikan perangkat lunak, tetapi juga dukungan ahli untuk mengelola keamanan Anda. Dengan menggunakan layanan kami, Anda bisa mendapatkan manfaat dari teknologi SIEM terbaru sekaligus pengawasan dari tim SOC profesional. Hal ini tentu akan menghemat waktu dan tenaga tim internal IT Anda dalam menghadapi isu keamanan harian. Selain itu, kami selalu memperbarui protokol keamanan kami sesuai dengan tren ancaman siber global terbaru. Keamanan data Anda adalah prioritas utama kami dalam menjaga kepercayaan pelanggan dan mitra bisnis Anda.
Kesimpulan: Membangun Pertahanan Digital yang Solid
Singkatnya, perdebatan SIEM vs SOC bukanlah tentang memilih salah satu, melainkan tentang membangun sinergi yang tepat. SIEM memberikan visibilitas melalui data, sementara SOC memberikan aksi nyata melalui keahlian manusia. Tanpa SIEM, tim SOC akan buta terhadap aktivitas di jaringan luas perusahaan Anda secara detail. Tanpa SOC, peringatan dari SIEM hanya akan menjadi tumpukan laporan digital yang tidak ditindaklanjuti dengan benar. Oleh karena itu, langkah terbaik adalah mengintegrasikan keduanya ke dalam strategi pertahanan siber perusahaan Anda. iLogo Indonesia siap menjadi mitra strategis Anda dalam mengimplementasikan solusi keamanan yang paling tepat dan efisien. Jangan biarkan bisnis Anda menjadi korban serangan siber berikutnya karena kurangnya persiapan sejak dini. Hubungi kami sekarang untuk mendapatkan perlindungan terbaik bagi masa depan digital perusahaan Anda yang lebih aman.